
Plugin Diet: Audit Connector AI Agent Sebelum Nambah yang Baru
Setiap kali ada app baru, refleksnya sama: "Colokin aja ke agent. Siapa tahu kepake."
Satu connector buat Gmail. Satu buat Notion. Satu buat GitHub, Slack, Drive, kalender, CRM. Sebulan kemudian, agent kamu punya akses ke separuh hidup kamu, padahal yang benar-benar dipakai tiap minggu mungkin cuma tiga.
Saya menyebutnya connector sprawl. Dan menurut saya ini salah satu utang teknis paling diam-diam di dunia AI agent.
Akhir Oktober kemarin ada prompt "plugin scout" yang lumayan beredar di X dari @Mahaximus_. Isinya menyuruh agent mempelajari kebiasaan kita, membaca seluruh direktori plugin, lalu memilih enam yang paling berguna. Yang bikin saya tertarik justru bukan bagian "cari plugin baru"-nya, tapi dua langkah yang jarang dibahas: vet (bisa kirim, posting, bayar, atau hapus?) dan clean up (plugin mana yang tersambung tapi nggak pernah dipakai?).
Itu inti tulisan ini: sebelum nambah connector baru, lakukan diet dulu.
Setiap connector itu bukan gratis
Ada dua biaya yang sering nggak kelihatan.
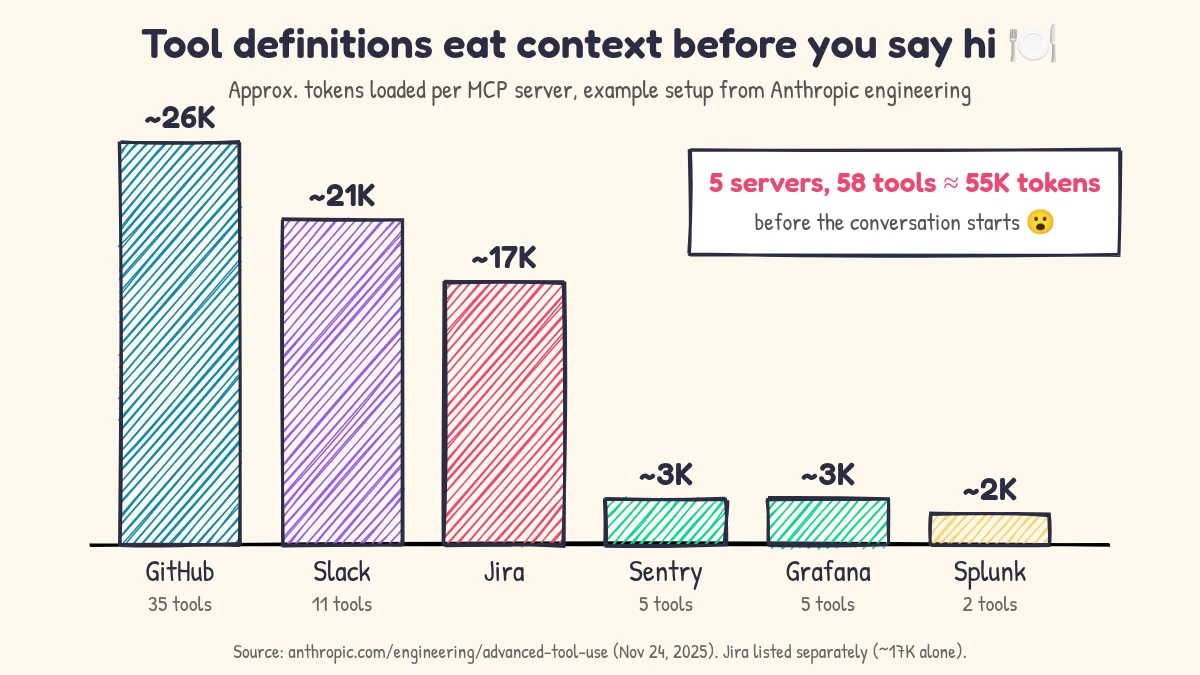
Biaya pertama: context. Setiap MCP server membawa definisi tool (nama, deskripsi, schema parameter) yang ikut dimuat ke context model. Di artikel Introducing advanced tool use, tim engineering Anthropic memberi contoh setup lima server: GitHub (35 tool, ~26K token), Slack (11 tool, ~21K token), Sentry (~3K), Grafana (~3K), dan Splunk (~2K). Totalnya 58 tool, sekitar 55K token habis sebelum percakapan dimulai. Tambah Jira yang sendirian ~17K token, dan overhead-nya cepat mendekati 100K+. Mereka bahkan menyebut pernah melihat definisi tool memakan 134K token sebelum dioptimasi.
Biaya kedua: salah pilih tool. Di artikel yang sama, Anthropic bilang kegagalan paling umum justru salah pilih tool dan parameter keliru, apalagi kalau nama tool-nya mirip (contoh mereka: notification-send-user vs notification-send-channel). Makin banyak tool yang mirip, makin besar peluang agent nyasar.
Solusi Anthropic sendiri adalah Tool Search Tool: tool dimuat on-demand, bukan semua di depan. Di internal testing mereka, akurasi di evaluasi MCP naik dari 49% ke 74% untuk Opus 4, dan dari 79,5% ke 88,1% untuk Opus 4.5. Itu angka mereka, di benchmark mereka. Tapi pesannya jelas: tool yang nggak relevan itu bukan netral. Dia mengganggu.
Saya pernah bahas sisi biaya token di Token-Efficient AI Agent, dan sisi "muat sesuai kebutuhan" di Subagent Bukan Status. Connector diet ini adalah versi paling sederhananya: kalau nggak perlu, jangan dicolok.
Biaya ketiga: blast radius
Ini yang paling mahal kalau kejadian.
OWASP punya kategori khusus untuk ini, LLM06:2025 Excessive Agency. Akar masalahnya mereka bagi tiga: excessive functionality, excessive permissions, dan excessive autonomy.
Dua contoh di halaman itu terasa sangat "connector sprawl":
- Kamu cuma butuh agent membaca dokumen, tapi extension yang dipakai juga bisa mengubah dan menghapus.
- Sebuah plugin dicoba saat development, lalu diganti alternatif yang lebih bagus, tapi plugin lama masih tersedia untuk agent.
Poin kedua itu persis plugin "coba-coba" yang lupa dicabut. Nggak ada yang pakai, tapi masih bisa dipanggil. Kalau suatu hari ada prompt injection dari email atau halaman web, agent punya satu pintu tambahan yang nggak kamu jaga.
Spesifikasi MCP juga bilang hal serupa di bagian Security Best Practices: Scope Minimization. Token dengan scope lebar (contoh mereka files:*, db:*, admin:*) memperbesar dampak kalau token bocor, bikin audit trail kabur, dan bikin revoke jadi menyakitkan. Rekomendasinya: mulai dari scope minimal, naikkan hanya saat operasi berisiko benar-benar dibutuhkan.
Lesson: connector yang nggak dipakai bukan aset tidur. Itu pintu yang lupa dikunci.
Cara saya melakukan connector diet
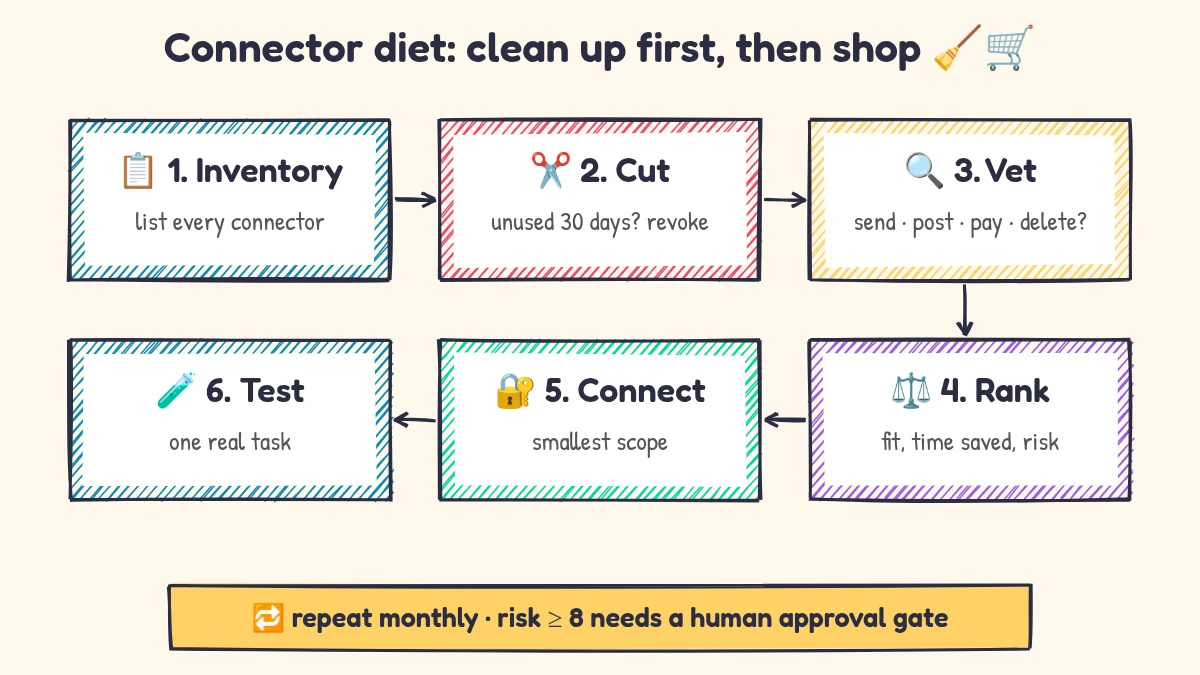
Prompt plugin scout tadi punya alur yang menurut saya bagus untuk diadaptasi: learn, scout, vet, rank, connect, test, clean up. Saya urutkan ulang supaya bersih-bersih dulu, baru belanja.
Step 1: Inventory — apa saja yang tersambung?
Minta agent (atau kamu sendiri) bikin tabel semua connector yang aktif. Kolom minimal:
Kolom "terakhir dipakai" itu penting. Kalau jawabannya "nggak ingat", itu kandidat kuat untuk dicabut.
Step 2: Cut — cabut yang nganggur
Aturan saya sederhana: connector yang nggak dipakai 30 hari dan nggak punya rencana pakai yang jelas, cabut. Bukan disable sementara, cabut beserta token OAuth-nya di sisi app (revoke access), bukan cuma di sisi agent.
Kalau nanti butuh lagi, sambung ulang itu cuma beberapa menit. Membereskan insiden karena token lama yang bocor bisa berhari-hari.
Step 3: Vet — cek kemampuan berbahaya
Untuk yang tersisa (dan untuk kandidat baru), tanyakan pertanyaan yang sama persis dengan prompt scout tadi: bisa send, post, pay, atau delete?
Kalau iya, ada tiga opsi, urutkan dari yang paling aman:
- Pakai scope read-only kalau use case-nya memang cuma baca.
- Kalau perlu write, pasang approval gate: agent hanya bikin draft, manusia yang menekan tombol kirim. Ini pola yang saya pakai di AI employee pagi untuk owner bisnis.
- Kalau harus otomatis penuh, batasi di tool/harness (rate limit, allowlist penerima, nominal maksimum), bukan cuma di prompt.
OWASP sendiri memberi contoh: asisten yang hanya perlu meringkas email sebaiknya pakai extension yang cuma bisa baca, dengan OAuth read-only, dan kalau ada fitur kirim, manusia yang review setiap email.
Step 4: Rank — skor fit, waktu hemat, risiko
Prompt scout tadi memakai skor 1–10 untuk fit, time saved, dan risk, lalu membuang yang di bawah 7. Saya suka idenya, dengan satu catatan: risiko jangan dirata-rata dengan manfaat. Connector yang bisa transfer uang dengan risiko tinggi nggak jadi aman hanya karena dia sangat menghemat waktu.
Versi saya:
# connector-review.yaml
- name: google-calendar
  fit: 9            # dipakai tiap hari
  time_saved: 8
  risk: 3           # bisa bikin event, nggak bisa hapus akun
  decision: keep
  scope: kalender kerja saja, bukan full account
- name: payment-gateway
  fit: 6
  time_saved: 7
  risk: 9           # bisa bayar
  decision: no-connect   # risk >= 8 = wajib approval manual atau jangan dicolok
Aturannya: risk ≥ 8 nggak boleh lolos tanpa approval gate, berapa pun skor manfaatnya.
Step 5: Connect — scope paling kecil yang masih jalan
Saat menyambungkan, baca layar consent. Kalau app menawarkan pilihan scope, ambil yang paling kecil. Kalau MCP server-nya punya opsi toolset atau read-only mode, aktifkan. Ini sejalan dengan prinsip identitas dan scope yang pernah saya tulis di MCP Sudah Nyambung ke ERP, Tapi Siapa Pegang Kunci?.
Dan jangan lupa: connector baru juga bisa membawa deskripsi tool yang aneh. Cek dulu sumbernya, apalagi MCP server pihak ketiga. Risiko ini saya bahas di MCP Tool Poisoning.
Step 6: Test — satu task nyata per connector
Bagian ini dari prompt scout yang paling saya suka: setelah tersambung, jalankan satu task nyata dengan connector baru dan lihat hasilnya.
Kalau connector nggak bisa membuktikan nilainya di satu task nyata minggu ini, kemungkinan besar dia cuma akan jadi penghuni tetap yang nggak bayar sewa.
Step 7: Review bulanan
Pasang pengingat sebulan sekali. Ulangi inventory dan cut. Ini 15 menit yang murah dibanding membersihkan akses setelah ada yang salah.
"Tapi kan sekarang sudah ada tool search?"
Betul. Tool search, progressive disclosure, dan skill on-demand mengurangi masalah context. Anthropic sendiri menyarankan menyimpan tiga sampai lima tool yang paling sering dipakai tetap dimuat, sisanya ditunda.
Tapi tool search nggak menyelesaikan masalah izin. Connector yang ditunda tetap bisa ditemukan dan dipanggil agent. Token OAuth-nya tetap hidup. Kalau scope-nya lebar, blast radius-nya tetap lebar.
Jadi urutannya menurut saya: cabut dulu yang nggak perlu, sempitkan scope yang tersisa, baru optimasi loading-nya.
Penutup
Agent yang bagus bukan agent yang tersambung ke semua hal. Agent yang bagus tersambung ke hal yang tepat, dengan izin secukupnya, dan kamu tahu persis apa yang bisa dia lakukan.
Lebih sedikit connector berarti context lebih bersih, pilihan tool lebih jelas, dan pintu yang harus dijaga lebih sedikit.
Sebelum nambah plugin baru, tanya dulu: plugin mana yang bisa saya cabut hari ini?
FAQ
Berapa jumlah connector yang ideal untuk satu AI agent?
Nggak ada angka sakti. Patokannya: setiap connector harus punya use case yang jelas dan dipakai rutin. Anthropic menyebut tool search mulai layak dipakai kalau tool sudah lebih dari 10 atau definisinya lebih dari 10K token, itu tanda kamu sudah masuk wilayah yang perlu dikelola.
Apa bedanya disable connector dengan revoke akses?
Disable di sisi agent cuma menyembunyikan tool. Revoke di sisi app (misalnya halaman akses pihak ketiga di akun Google atau GitHub) mematikan token-nya. Untuk connector yang sudah nggak dipakai, lakukan revoke.
Apakah connector read-only pasti aman?
Lebih aman, tapi nggak otomatis aman. Data yang dibaca tetap bisa bocor kalau agent juga punya jalur keluar (kirim email, posting, fetch URL). Gabungan read-luas + send-bebas adalah kombinasi yang paling perlu diwaspadai.
Kenapa nggak cukup bilang "jangan hapus apa-apa" di prompt?
Karena prompt bisa diabaikan model atau dibelokkan prompt injection. OWASP menyarankan otorisasi ditegakkan di sistem downstream, bukan diserahkan ke keputusan LLM.
Seberapa sering harus audit connector?
Sebulan sekali sudah cukup untuk kebanyakan setup pribadi atau bisnis kecil. Tambahan: audit setiap kali kamu mengganti tool atau selesai eksperimen dengan plugin baru.
← Artikel Sebelumnya
Tebar: Ngonten ke 10 Platform Cukup Lewat Chat sama AI
Artikel Selanjutnya →
AI Agent Ngomong Pakai Suaramu: Voice Cloning Lokal, Pagarnya Dulu
Baca Juga




Ada Pertanyaan? Yuk Ngobrol!
Butuh bantuan setup OpenClaw, konsultasi IT, atau mau diskusi project engineering? Book a call langsung — gratis.
Book a Call — Gratisvia Cal.com • WITA (UTC+8)
Newsletter
Subscribe to Newsletter
Artikel baru, automation notes, dan engineering insight. Clean inbox, no spam.
Dengan subscribe, kamu setuju menerima update seperlunya.