
Treg: Satu Token untuk Ribuan Tool Agent, Kuncinya Tetap di Server
OpenRouter sudah menyelesaikan satu masalah lama: model AI banyak, tapi kamu nggak mau pegang puluhan API key dan base URL. Satu endpoint, satu token, agent bisa pilih model.
Tool masih belum semaju itu.
Kalau agent mau cek backlink, ambil data Instagram, atau panggil API internal tim, ceritanya biasanya: daftar ke vendor A, simpan kunci di .env, pasang connector, ulang untuk vendor B. Semakin banyak tool yang menempel, semakin gemuk context-nya dan semakin lebar blast radius-nya. Itu alasan saya menulis soal plugin diet: inventory dulu, potong yang nggak terpakai, baru tambah yang baru.
Tim Superdesign mencoba merapikan sisi itu dengan Treg. Di GitHub mereka menyebutnya secara gamblang: "OpenRouter, but for agent tools instead of models" (repositori, diumumkan juga di X). Satu base URL, satu token, agent mencari tool berdasarkan tugas, bukan berdasarkan nama vendor.
Idenya menarik. Tapi satu token yang bisa memanggil banyak tool juga berarti satu kunci master. Itu bagian yang nggak boleh ketinggalan.
Apa itu Treg, tanpa basa-basi marketing
Treg adalah registry plus proxy untuk tool AI agent. README resminya menjelaskan dua sisi yang berdiri di belakang endpoint yang sama:
- Katalog: kumpulan endpoint eksternal yang sudah dikurasi — SEO dan backlink, sosial dan tren, enrichment orang dan perusahaan, iklan, scraping, sampai generate gambar dan video. Agent mencari berdasarkan pekerjaan yang ingin dikerjakan, membaca kontrak pemanggilan, lalu memanggilnya.
- Vault tim: kunci API, koneksi OAuth, CLI vendor (
stripe,gh,vercel), dan skill (SKILL.md) milik tim. Anggota lain, atau agent mereka, bisa memanggil tool itu tanpa pernah memegang kredensialnya.
Aturan yang mereka tekankan: proxy meneruskan permintaan apa adanya, bukan meniru API upstream. Yang diubah di server cuma auth. X-Treg-Token dilepas sebelum request sampai ke vendor, supaya token Treg nggak bocor ke pihak ketiga.
Layanan hosted-nya ada di treg.to, dan siapa pun bisa self-host. Paket Python-nya tools-registry; extra server baru diperlukan kalau kamu menjalankan registrynya sendiri, bukan cuma CLI.
Saya cek GitHub API pada 8 November 2026: superdesigndev/treg dibuat 15 Juli 2026, ditulis dalam Python, dan saat itu punya 7.584 star serta 679 fork.
Dokumentasi API di treg.to/docs pada hari yang sama menulis: satu base URL, satu token; 174 operasi terdokumentasi, atau proxy ke 4.100+ endpoint katalog lewat /call/.
Tanya tugasnya, bukan nama vendornya
Bagian yang paling saya suka dari model ini: agent nggak harus hafal "vendor mana yang jual data backlink".
Contoh alur di README:
treg catalog search "backlinks for a domain"
treg catalog get hunter.people.email.find
treg call tikhub.tiktok.user.profile --query uniqueId=tiktok
catalog search mencari berdasarkan pekerjaan. catalog get menampilkan parameter dan contoh respons. call baru mengeksekusi.
Itu pola yang sehat. Menjejalkan semua tool ke context cuma mengulang masalah MCP yang kebanyakan server: context gemuk, salah pilih tool, izin kebablasan. Anthropic membahas biaya tool yang "selalu ada" di advanced tool use; intinya sama, cari dulu baru pakai.
Treg juga menyediakan pintu masuk khusus agent:
- file
/llms.txtsebagai titik awal coding agent, - plugin Claude Code lewat marketplace
superdesigndev/treg, - endpoint MCP di
https://treg.to/mcp, - permukaan Claude Connectors Directory di
https://treg.to/mcp/v2/.
README menyebut permukaan v2 hanya menampilkan endpoint katalog yang dikurasi, tanpa generate gambar, video, atau audio, dan memisahkan baca dari tulis supaya Claude mendapat sinyal safety yang lebih akurat. Permukaan /mcp/ yang lama tetap ada untuk katalog, tool milik tim, dan skill yang diimpor.
Lesson: kasih agent kemampuan mencari tool, jangan kasih seluruh gudang sekaligus.
Dua lemari, satu tangga kredensial
Kalau kamu cuma ingat "satu token untuk semua", kamu melewatkan desain yang lebih penting: urutan sumber kunci.
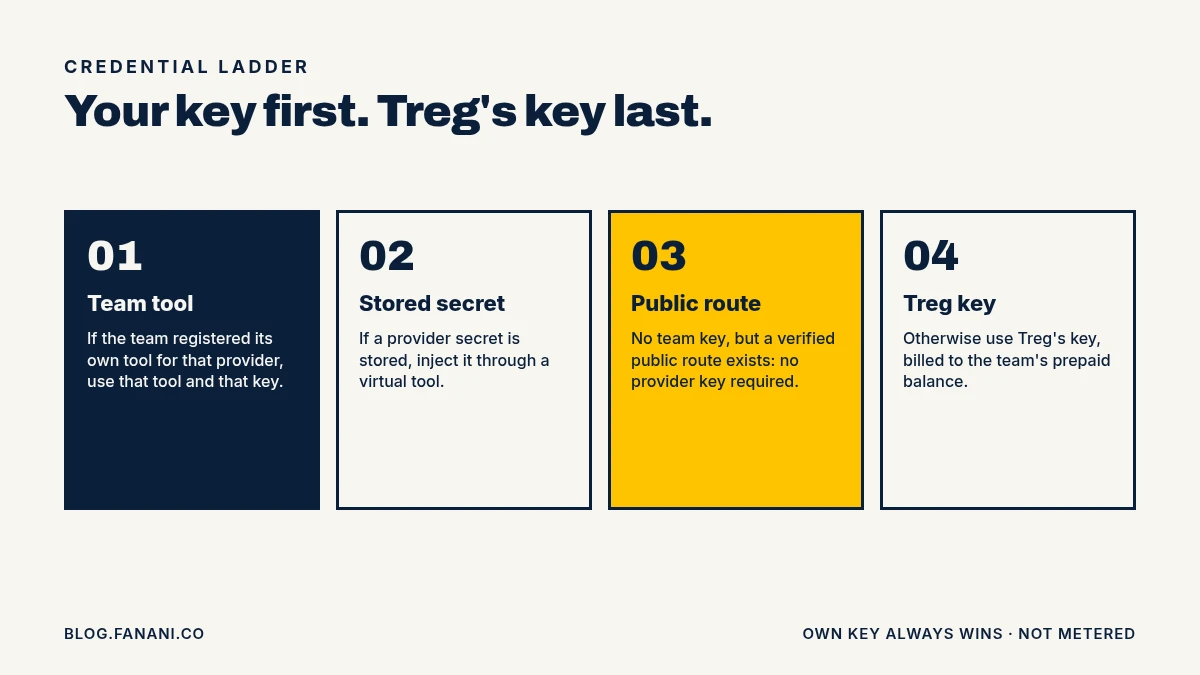
README Treg menyusun tangga ini, dari atas ke bawah:
- Tim sudah mendaftarkan tool sendiri untuk provider itu — pakai tool itu, pakai kunci itu.
- Tim menyimpan secret untuk provider itu — diinjeksikan lewat virtual tool.
- Tidak ada keduanya, tapi endpoint punya rute publik yang sudah diverifikasi — tanpa kunci provider.
- Selain itu — pakai kunci milik Treg, lalu dibebankan ke saldo prabayar tim.
Kunci milikmu selalu menang dari kunci Treg, dan pemanggilan itu tidak memakai saldo mereka. Endpoint tanpa harga terbitan ditolak, bukan diberikan gratis. Kalau beberapa provider bisa mengerjakan tugas yang sama, katalog menampilkannya berdampingan. Treg tidak memilih diam-diam atau failover antar provider, kecuali kamu memakai rute khusus berawalan treg. seperti treg.web.search.
Di sisi vault, ada tiga bentuk yang bisa didaftarkan:
- endpoint HTTP:
base_urlplus binding kredensial (bisa lebih dari satu, misalnya bearer OAuth plus headerdeveloper-token), - CLI: biner vendor dengan kredensial yang diinjeksikan; eksekusi di server (
--server) dimatikan secara global, yang jalan adalah--local, - skill / bundle: resep
SKILL.mdplus secret plus tool-nya, didaftarkan bareng.
Ada juga treg scan (pratinjau read-only) dan treg upload untuk mendaftarkan kunci dari .env serta folder skill. Nyaman, tapi waspada: jangan sampai agent mengunggah kunci yang nggak boleh ikut.
Seberapa besar katalog publiknya, dari data langsung
Saya tidak mau mengulang angka marketing tanpa dicek. Jadi pada 8 November 2026 saya menarik daftar publik di treg.to/catalog/platforms.
Hasilnya:
- 115 platform,
- 126 provider di kamus
providers, - platform terbesar menurut jumlah endpoint yang mereka terbitkan: Douyin 286, people & contact data 284, company data 261, open web & SEO 243, lalu TikTok 192.
Kalau jumlah endpoint per platform dijumlahkan menurut kategori yang mereka tulis sendiri, sosial mendominasi. Itu peta isi lemari, bukan ranking kualitas.
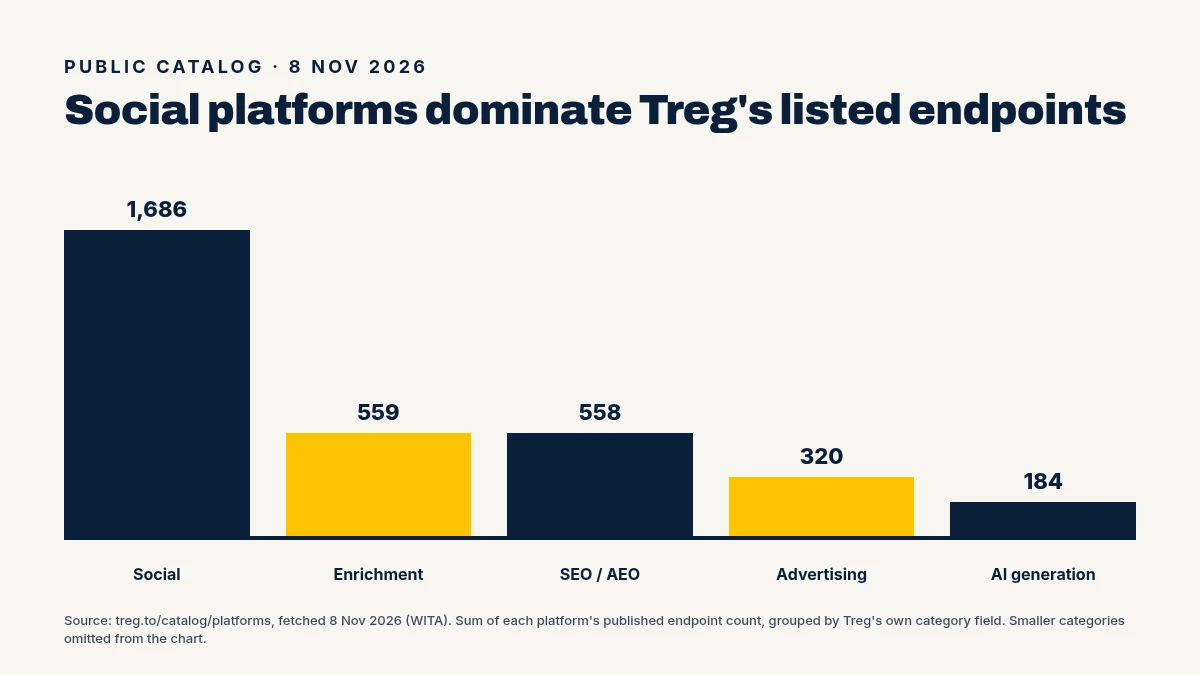
Grafik itu menjumlahkan kolom endpoints per platform menurut field category mereka. Ini snapshot hari itu, bukan klaim bahwa setiap endpoint unik, dan bukan pengganti angka "4.100+" di dokumentasi API. Saya sitir keduanya apa adanya.
Dominasi data sosial dan enrichment punya implikasi praktis. Katalog sebesar itu bagus untuk riset dan pemantauan. Ia juga merayap dekat ke data orang: email kerja, nomor telepon, profil. Kalau agentmu boleh memanggil kategori itu tanpa pagar, kamu bukan lagi sedang "nyoba tool baru". Kamu sedang membuka keran data pribadi.
Yang layak ditiru
Saya tidak perlu memindahkan seluruh stack agent ke Treg supaya bisa belajar darinya. Pola yang saya anggap sehat:
1. Cari dulu, panggil kemudian. Agent menanyakan tugas, membaca kontrak, baru mengeksekusi. Itu jauh lebih rapi daripada menempel 20 MCP server "jaga-jaga".
2. Kunci tinggal di server. Agent membawa token Treg, bukan membawa kunci Stripe, GitHub, atau Google Ads. Ini versi infrastruktur dari prinsip yang sama dengan siapa pegang kunci di MCP dan manusia pegang kunci, agent kerjakan sisanya.
3. Pilih provider secara sadar.
Katalog membandingkan, tapi (kecuali rute treg.*) tidak mengganti vendor diam-diam. Itu bagus. Failover otomatis terdengar nyaman, sampai suatu hari data datang dari sumber yang kebijakannya tidak kamu setujui.
4. Ada jejak.treg calls adalah audit log siapa memanggil tool mana. Tim agent yang tidak punya jejak seperti ini biasanya baru sadar setelah ada yang salah. Saya sudah menulis soal kebiasaan audit supaya bot tidak drift.
5. Ada pemisahan baca dan tulis. Permukaan MCP v2 untuk Claude memisahkan read dari write dan menahan generate media. Tool yang mengubah dunia nyata tidak boleh terlihat sama dengan tool yang cuma membaca.
6. Bisa self-host. Kalau kunci vendor tidak boleh titip ke layanan hosted, kodenya ada. Lisensinya Apache 2.0 plus syarat tambahan: boleh dipakai di organisasi sendiri, termasuk menjalankan registry internal, tetapi tidak untuk dijual sebagai layanan registry saingan tanpa izin tertulis (LICENSE).
Pagar yang tetap wajib kamu pasang
Satu token untuk banyak tool itu pedang bermata dua. Pola ini mirip pelajaran di GBrain: memori atau kredensial bersama itu kuat, justru karena yang memegang kuncinya jadi sangat penting.
OWASP memasukkan masalah ini ke LLM06:2025 Excessive Agency: agent diberi kemampuan terlalu luas, lalu melakukan tindakan yang tidak kamu maksud. Treg mengurangi satu kelas risiko (kunci vendor tercecer di laptop dan di prompt). Ia tidak menghilangkan kelas risiko berikutnya (satu token yang terlalu berkuasa).
Pagar yang saya pakai sebagai checklist:
- Perlakukan token Treg seperti root. Jangan satu token untuk semua bot. Buat identitas terpisah per agent, cabut yang sudah tidak terpakai, dan batasi tool per anggota. README menyebut peran owner / admin / member / viewer, plus akses tool per anggota.
- Jangan buka seluruh katalog. Mulai dari pencarian plus daftar pendek yang dibutuhkan. Manfaatkan pemisahan read/write di connector Claude v2; jangan langsung serahkan permukaan yang juga berisi generate media dan tool tulis.
- Pikirkan di mana kunci disimpan. Di layanan hosted, secret dienkripsi dengan kunci Fernet (
TREG_SECRET_KEY). Dokumentasi mereka memperingatkan: kehilangan kunci itu membuat secret tersimpan tidak bisa dipulihkan. Self-host berarti kamu yang mem-backup database dan kunci itu. - Pisahkan riset dari tindakan. Katalog enrichment dan data sosial bukan izin untuk mengais kontak orang lalu mengirim outreach sendiri. Kalau agent boleh mencari, dia belum tentu boleh mengirim.
- Pantau pemakaian. Kehabisan saldo mengembalikan HTTP 402
insufficient_balanceplus data yang bisa dibaca agent. Ada juga plafon harian untuk pemakaian kunci Treg. Tetap cektreg balancedan logtreg calls. - Matikan telemetri kalau tidak mau. CLI ke treg.to mengirim pemakaian anonim ke PostHog (nama perintah, sukses/gagal, durasi, versi, OS; tanpa argumen atau kredensial). Matikan dengan
TREG_TELEMETRY=0atauDO_NOT_TRACK=1.
Self-host juga bukan sakti otomatis. Registry milikmu tetap butuh auth yang kuat, cadangan kunci enkripsi, dan aturan undangan. Jangan sampai "kita self-host" jadi alasan melewati audit.
Lesson: Treg bisa menyimpan kunci vendor supaya agent tidak memegangnya. Kamu tetap harus memegang kunci Treg.
Jadi, perlu dipasang sekarang?
Kalau stack agentmu masih kecil — beberapa MCP, beberapa kunci di vault sendiri, scope sudah ketat — Treg bukan kewajiban. Jangan menambah lapisan hanya karena metaforanya keren.
Kalau timmu sudah kerepotan dengan puluhan akun vendor, kunci yang tercecer di .env, dan agent yang bingung memilih tool, polanya layak dicoba: cari berdasarkan tugas, injeksi auth di server, audit tiap pemanggilan, self-host jika data tidak boleh keluar.
Saya lebih tertarik pada prinsipnya daripada janji "semua API dalam satu token". Ini yang akan saya bawa ke setup Hermes, OpenClaw, maupun coding agent lain:
Satu pintu masuk boleh. Satu gudang tanpa penjaga, jangan.
FAQ
Apa bedanya Treg dengan MCP?
MCP adalah protokol supaya agent bisa memakai tool. Treg adalah registry plus proxy: katalog endpoint, vault kunci tim, dan satu cara memanggilnya. Treg justru menyediakan endpoint MCP, jadi lebih tepat disebut pelengkap, bukan pengganti.
Apakah kunci vendor saya dikirim ke agent?
Menurut kontrak mereka, tidak. Proxy menginjeksikan kredensial di server dan melepas X-Treg-Token sebelum request sampai ke upstream. Agent membawa token Treg, bukan kunci vendor.
Haruskah saya memakai treg.to, atau self-host?
Keduanya didukung. Hosted nyaman untuk mulai. Self-host masuk akal kalau kunci vendor tidak boleh titip ke pihak ketiga. Syarat lisensi: boleh untuk organisasi sendiri, jangan dijadikan layanan registry saingan tanpa izin.
Kalau saldo habis, apa yang terjadi?
Pemanggilan pakai kunci Treg mengembalikan HTTP 402 insufficient_balance plus data saldo dan estimasi biaya, supaya agent tidak perlu menebak dari teks biasa. Pemanggilan pakai kunci milikmu tidak memakai saldo itu.
Apakah saya tetap perlu plugin diet?
Ya. Katalog yang besar justru membuat diet semakin penting. Treg membantu agent menemukan tool. Ia tidak memutuskan tool mana yang boleh hidup di sistemmu.
← Artikel Sebelumnya
Suruh Coding Agent Cari Bug yang Belum Terjadi: State Machine & Invariant
Artikel Selanjutnya →
PhoneUse: Kasih AI Agent iPhone Beneran, Tapi Tombol Kirim Tetap di Kamu
Baca Juga




Ada Pertanyaan? Yuk Ngobrol!
Butuh bantuan setup OpenClaw, konsultasi IT, atau mau diskusi project engineering? Book a call langsung — gratis.
Book a Call — Gratisvia Cal.com • WITA (UTC+8)
Newsletter
Subscribe to Newsletter
Artikel baru, automation notes, dan engineering insight. Clean inbox, no spam.
Dengan subscribe, kamu setuju menerima update seperlunya.