
Hakonfig: Ganti Provider AI Agent Tanpa Edit JSON Manual
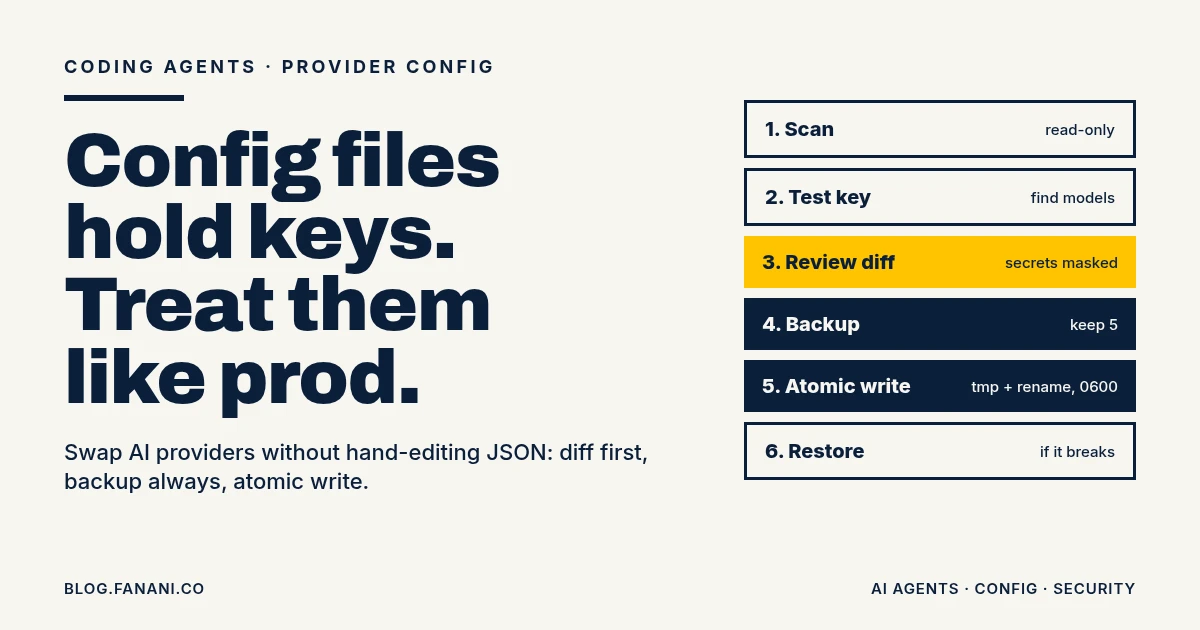
Kamu dapat API key gratis dari Groq, Gemini, atau Cerebras. Senang. Lalu muncul pertanyaan yang bikin males: key ini ditaruh di mana?
Di Pi, katalog modelnya ada di models.json, tapi key-nya di auth.json. Di OpenCode, config ada di ~/.config, auth ada di ~/.local/share. Di Hermes, provider di config.yaml, key di .env. Salah satu koma, harness kamu nggak mau start.
Ini masalah kecil yang kelihatannya sepele. Tapi buat saya ini justru titik paling rawan di setup coding agent: file config provider itu file yang isinya kunci. Dan kebanyakan dari kita ngeditnya pakai tangan, jam 11 malam, tanpa backup.
Makanya saya tertarik waktu Hudya (perogeremmer) memperkenalkan Hakonfig di X: desktop app open-source buat nambahin provider AI ke harness tanpa "akrobatik" ngedit JSON manual. Buatan developer Indonesia, MIT license, jalan di Windows, Linux, dan Mac.
Masalahnya bukan JSON, tapi perubahan tanpa pagar
Yang sering kejadian waktu ganti provider:
- Buka file config, copy-paste blok provider dari README orang.
- Tempel API key langsung di file.
- Save. Harness error karena trailing comma atau field salah nama.
- Panik, edit lagi, lupa versi awalnya kayak apa.
Nggak ada diff. Nggak ada backup. Permission file default, jadi file berisi key bisa dibaca user lain di mesin yang sama.
Di artikel soal harness engineering saya bilang model yang sama bisa kasih hasil beda tergantung harness-nya. Nah, config provider adalah bagian paling dasar dari harness itu. Kalau dasarnya diedit asal-asalan, semua di atasnya ikut goyah.
Lesson: mengganti provider itu perubahan konfigurasi produksi, bukan sekadar edit teks.
Apa yang sebenarnya dikerjakan Hakonfig
Saya baca README dan kodenya. Intinya sederhana: pilih tool, pilih provider, tempel key, review diff, tulis.
Yang penting dicatat: README-nya tegas bilang Hakonfig bukan proxy atau gateway. Dia nggak duduk di tengah traffic kamu, dan nggak menyimpan key di tempatnya sendiri. Dia cuma menulis ke file yang memang dibaca tool kamu.
Per 8 November 2026, yang didukung:
Katalog providernya ada 61 preset (Groq, OpenRouter, Anthropic, Cerebras, dan lain-lain), plus opsi Custom untuk endpoint OpenAI-compatible apa pun. Dari 61 itu, 58 pakai format OpenAI chat completions, 2 Anthropic Messages, 1 OpenAI Responses (saya hitung langsung dari presets/providers.json).
Repo-nya juga masih sangat baru. Dibuat 7 November 2026, dan dalam kurang dari sehari sudah ada delapan rilis dari v0.1.0 sampai v0.3.0. Jadi anggap ini proyek yang lagi gerak cepat, bukan software yang sudah matang.
Lima pagar yang bikin saya respek
Bagian yang paling menarik buat saya justru bukan UI-nya, tapi cara dia menulis file. Ini pola yang layak kamu tiru, mau pakai Hakonfig atau nggak.
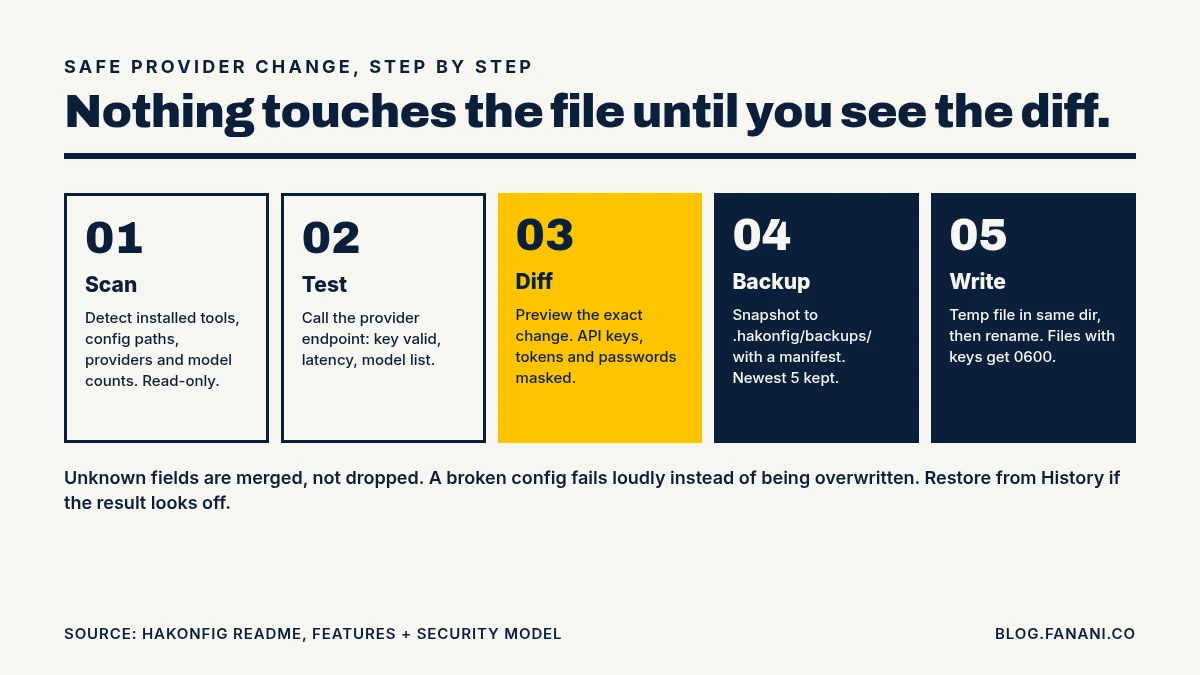
1. Scan dulu, read-only
Waktu pertama dibuka, Hakonfig cuma mendeteksi tool yang terpasang, path config, jumlah provider dan model. Nggak ada yang ditulis di tahap ini.
2. Test key sebelum disimpan
Tombol Test & find models memanggil endpoint provider: key valid atau nggak, latency, dan daftar model. Ini satu-satunya momen app ini bicara ke jaringan, selain perintah install yang kamu konfirmasi sendiri.
3. Diff preview, secret disamarkan
Sebelum apply, kamu lihat diff perubahan. API key, token, dan password di-mask, termasuk di dalam diff. Jadi aman juga kalau kamu screenshot buat tanya teman.
4. Backup otomatis, simpan 5 terakhir
Setiap write bikin snapshot ke <tool dir>/.hakonfig/backups/<timestamp>/ lengkap dengan manifest.json. Di kodenya ada MAX_BACKUPS: usize = 5. Restore lewat panel History.
5. Atomic write + permission 0600
Ini yang paling sering dilupakan orang. Hakonfig menulis ke file sementara di direktori yang sama, lalu rename. Kalau proses mati di tengah jalan, file lama kamu masih utuh. File yang berisi kredensial ditulis dengan permission 0600.
Tambahannya: field yang nggak dikenal di-merge, bukan dibuang. Config yang rusak bikin dia gagal dengan jelas, bukan menimpa file kamu. Dan "disable" bukan "delete": di Pi/Hermes entry-nya cuma di-comment.
Lesson: pagar terbaik itu yang bikin kesalahan bisa di-undo, bukan yang bikin kesalahan mustahil.
Test suite-nya ngomong banyak
Satu hal yang saya suka cek dari proyek baru: test-nya menjaga apa?
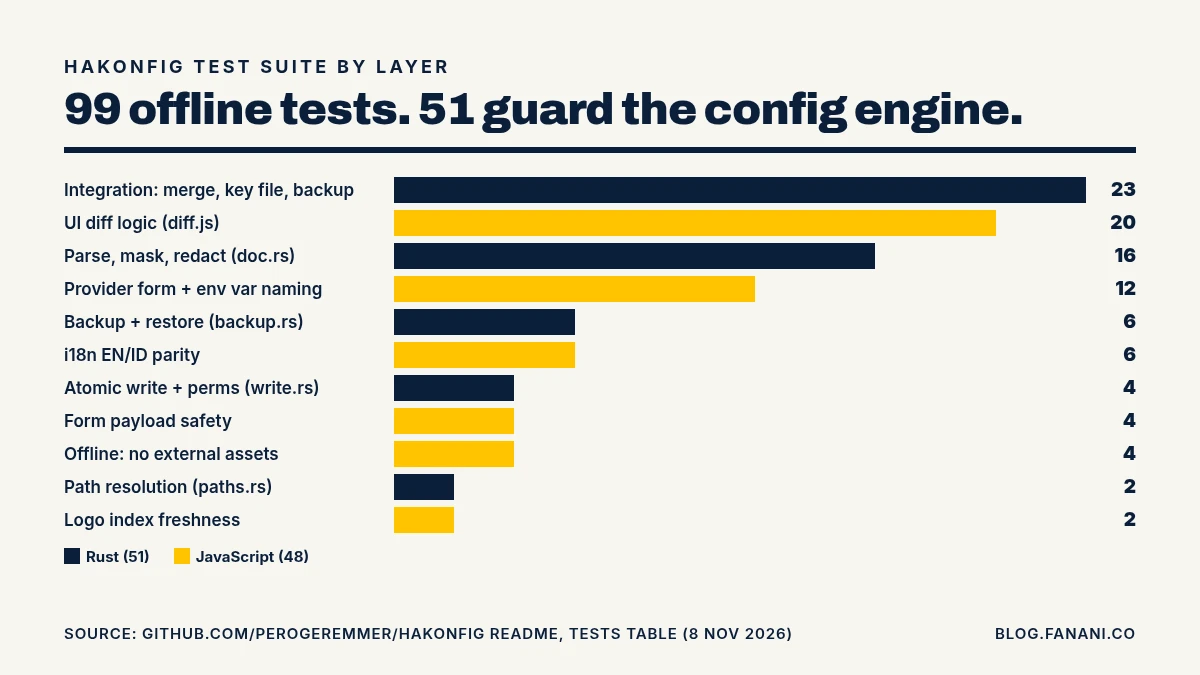
Menurut README, ada 99 test yang semuanya jalan offline: 51 di Rust, 48 di JavaScript. Yang 51 itu semuanya di engine config: integrasi (merge field asing, key masuk file yang benar, backup/restore), parsing dan redaksi secret, backup, atomic write dan permission, sampai resolusi path.
Buat tool yang kerjanya menulis file berisi kunci, distribusi test seperti ini masuk akal. Yang dijaga ketat adalah jalur tulisnya, bukan tampilannya.
Yang tetap harus kamu waspadai
Saya nggak mau artikel ini jadi brosur. README-nya sendiri jujur soal batasan, dan beberapa penting:
- Komentar hilang. Menulis ulang
models.json,models.yml,opencode.json, atauconfig.yamlakan membuang komentar di dalamnya. Ada peringatan dan backup, tapi kalau kamu suka nulis catatan di config, pindahkan ke tempat lain. - Oh My Pi menyimpan key sebagai plaintext
apiKeydimodels.yml(dengan0600). Itu keterbatasan tool-nya, bukan Hakonfig. - Hermes masih eksperimental. Cuma provider dan key yang ditulis.
- Build belum ditandatangani. Windows SmartScreen dan macOS Gatekeeper akan protes. Untuk tool yang menyentuh file kunci, saya lebih nyaman cek source-nya dulu atau build sendiri.
- Masih sangat baru. Delapan rilis dalam sehari itu tanda aktif, tapi juga tanda skema dan perilaku bisa berubah cepat.
Satu lagi: Hakonfig menulis key langsung ke file tool, karena memang begitu cara tool-tool itu bekerja. Kalau kamu butuh key nggak pernah menyentuh disk agent, polanya beda: vault atau gateway di server, seperti yang saya bahas di artikel Treg.
Cara saya akan pakai pola ini
Kalau saya terapkan di mesin coding sendiri, urutannya begini:
- Coba di sandbox dulu. Hakonfig mendukung
HAKONFIG_ROOT, jadi semua direktori tool dialihkan ke satu folder demo:
./scripts/make-demo-sandbox.sh /tmp/hk-demo
HAKONFIG_ROOT=/tmp/hk-demo bun run dev
- Pakai mode environment variable kalau tool-nya mendukung. Nama variabelnya mengikuti pola
<PROVIDER_ID>_API_KEY, jadi key bisa kamu kelola di luar file config. - Satu provider baru = satu key baru. Jangan pakai ulang key produksi buat eksperimen model gratisan.
- Selalu baca diff sebelum apply. Fitur diff nggak ada gunanya kalau kamu klik "Apply" tanpa lihat.
- Cek kesehatan provider secara rutin, bukan cuma saat setup. Saya sudah tulis polanya di 3 cron job wajib untuk agentic AI.
Dan kalau kamu masih bingung milih provider mana, mulai dari panduan pilih LLM provider dulu, baru urus config-nya.
Penutup
Hakonfig menyelesaikan masalah yang kelihatannya kecil: "key ini taruh di mana?". Tapi cara dia menyelesaikannya yang bikin saya respek: scan read-only, test dulu, diff dengan secret disamarkan, backup, atomic write, permission ketat.
Itu bukan fitur mewah. Itu standar minimum untuk siapa pun (manusia atau agent) yang mengubah file berisi kunci.
Kalau AI agent kamu sendiri yang mengelola config provider, tuntut pola yang sama darinya.
FAQ
Apa itu Hakonfig?
Desktop app open-source (MIT) yang menulis konfigurasi provider AI untuk coding agent seperti Pi, Oh My Pi, OpenCode, dan Hermes. Kamu pilih provider, tempel API key, review diff, lalu apply.
Apakah Hakonfig proxy atau gateway AI?
Bukan. README-nya menegaskan Hakonfig bukan proxy atau gateway dan tidak menyimpan key di tempatnya sendiri. Dia hanya menulis ke file yang sudah dibaca tool kamu.
Apakah Hakonfig mengirim data ke server?
Menurut README, tidak ada akun, telemetry, atau server. App hanya menghubungi endpoint provider saat kamu menekan Test connection atau Sync models.
Apa risiko terbesarnya?
Komentar di file JSON/YAML hilang saat ditulis ulang, build belum ditandatangani, Hermes masih eksperimental, dan proyeknya masih sangat baru. Selalu review diff dan manfaatkan backup.
Bisakah pola ini dipakai tanpa Hakonfig?
Bisa. Lima pagarnya (scan read-only, test key, diff, backup, atomic write dengan permission 0600) bisa kamu terapkan di script atau minta AI agent kamu ikuti setiap kali mengubah config.
← Artikel Sebelumnya
Situs Hasil Vibe Coding Belum Selesai: 12 Cek Sebelum Rilis
Artikel Selanjutnya →
Algoritma X November 2026: Kejar Waktu Baca, Bukan Klik
Baca Juga




Ada Pertanyaan? Yuk Ngobrol!
Butuh bantuan setup OpenClaw, konsultasi IT, atau mau diskusi project engineering? Book a call langsung — gratis.
Book a Call — Gratisvia Cal.com • WITA (UTC+8)
Newsletter
Subscribe to Newsletter
Artikel baru, automation notes, dan engineering insight. Clean inbox, no spam.
Dengan subscribe, kamu setuju menerima update seperlunya.