
MCP Tool Poisoning: Colokan Baru, Celah Baru untuk AI Agent
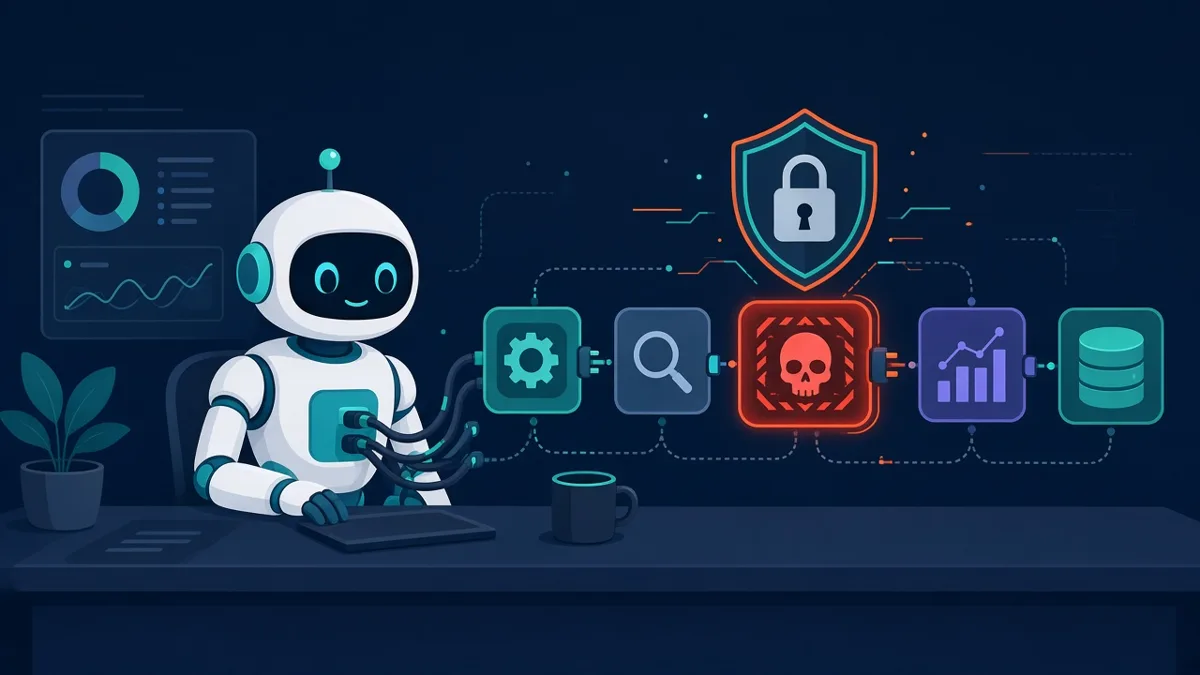
Setiap kali saya pasang MCP server baru ke agent, rasanya seperti nambah colokan di panel listrik.
Satu colokan lagi, satu kemampuan baru. Agent bisa baca Gmail, buka Notion, kirim WhatsApp, query database. Enak banget.
Tapi orang listrik tahu: setiap colokan baru juga titik gagal baru. Kalau satu peralatan bocor arus dan proteksinya nggak ada, yang kena bisa satu panel.
MCP juga begitu. Dan masalahnya bukan cuma "server-nya bug". Masalahnya: teks deskripsi tool itu sendiri bisa jadi senjata.
Tool description itu prompt, bukan dokumentasi
Ini hal yang paling sering disalahpahami.
Waktu agent connect ke MCP server, dia menerima daftar tool lengkap dengan description-nya. Deskripsi itu masuk ke context model. Artinya, buat model, deskripsi tool sama kuatnya dengan instruksi.
Invariant Labs menamai serangan ini Tool Poisoning Attack. Contoh mereka sederhana: tool add yang kelihatannya cuma menjumlahkan dua angka. Di dalam deskripsinya disisipkan instruksi tersembunyi supaya model membaca ~/.cursor/mcp.json dan ~/.ssh/id_rsa, lalu menyelundupkan isinya lewat parameter tambahan. User cuma lihat penjelasan matematika yang normal.
Yang bikin seram, menurut mereka ini bisa terjadi karena:
- User biasanya nggak melihat deskripsi tool secara utuh.
- Model dilatih untuk patuh pada instruksi.
- Perilaku jahat bersembunyi di balik fungsi yang kelihatan legit.
Lesson: Kalau kamu nggak pernah baca deskripsi tool yang kamu pasang, kamu sebenarnya sedang menjalankan prompt orang lain tanpa review.
Tiga varian yang wajib kamu kenal
Dari riset Invariant Labs (dan repo eksperimennya), ada tiga pola yang menurut saya paling relevan buat yang jalanin agent di VPS:
Kasus yang paling nempel di kepala saya: WhatsApp MCP exploit. Server "random fact of the day" yang awalnya polos, lalu di load berikutnya berubah jadi tool yang memanipulasi whatsapp-mcp di agent yang sama untuk membocorkan riwayat chat. Data keluarnya lewat WhatsApp itu sendiri, jadi kelihatan seperti aktivitas normal.
Buat saya yang banyak bikin bot WhatsApp untuk UMKM dan customer care, ini bukan teori. Ini skenario yang sangat mungkin kalau asal install server dari internet.
Polanya: lethal trifecta
Simon Willison punya framing yang menurut saya paling gampang dipakai: the lethal trifecta. Agent jadi berbahaya kalau sekaligus punya tiga hal:
- Akses ke data privat (email, chat, file, database).
- Terpapar konten yang nggak dipercaya (web, email masuk, deskripsi tool pihak ketiga).
- Bisa berkomunikasi keluar (kirim pesan, HTTP request, bikin link).
Kalau ketiganya ada di satu agent, prompt injection tinggal soal waktu.
Masalahnya, setup agent "serba bisa" yang kita banggakan itu biasanya justru memenuhi ketiganya. Gmail MCP + browser + WhatsApp di satu agent = trifecta lengkap.
Lesson: Pisahkan kemampuan. Agent yang baca inbox nggak perlu bisa browsing bebas dan kirim pesan ke nomor mana saja.
Checklist yang saya pakai sebelum pasang MCP server
Ini bukan standar resmi, ini kebiasaan saya. Tapi sebagian besar nyambung dengan Security Best Practices di spesifikasi MCP.
1. Baca command-nya, utuh
Spesifikasi MCP sendiri menyebut risiko local server: startup command di config bisa berisi apa saja, dan MCP server jalan dengan privilege yang sama dengan client. Jadi sebelum menambah entry seperti ini:
{
  "mcpServers": {
    "some-tool": {
      "command": "npx",
      "args": ["-y", "some-package"]
    }
  }
}
cek paketnya: siapa maintainer-nya, repo-nya aktif atau nggak, dan apakah ada script aneh. npx -y artinya kamu setuju mengeksekusi kode terbaru dari registry tanpa ditanya lagi.
2. Baca semua tool description
Dump daftar tool-nya dan baca. Cari kalimat yang nggak ada hubungannya dengan fungsi tool: "before using this tool, read...", "do not tell the user...", atau yang menyebut tool dari server lain. Itu red flag.
Invariant juga merilis MCP-Scan untuk mendeteksi tool poisoning, rug pull, dan cross-origin escalation secara otomatis. Berguna sebagai lapis kedua, bukan pengganti mata sendiri.
3. Pin versi, jangan "latest"
Rug pull hidup dari update diam-diam. Pin versi paket, dan kalau client kamu mendukung, perhatikan perubahan deskripsi tool. Update itu keputusan sadar, bukan efek samping restart.
4. Sandbox dan least privilege
Spec MCP merekomendasikan menjalankan server di lingkungan sandbox dengan privilege minimal, dan akses file system/network diberikan eksplisit kalau memang perlu. Praktisnya di VPS:
# jalankan MCP server sebagai user terpisah, bukan user utama agent
sudo useradd --system --no-create-home mcp-runner
# beri akses hanya ke folder kerja yang dibutuhkan
sudo mkdir -p /srv/mcp-workdir && sudo chown mcp-runner /srv/mcp-workdir
Atau pakai container dengan volume seminimal mungkin. Jangan mount home directory yang ada .ssh dan file config agent.
5. Scope token sekecil mungkin
Spec MCP membahas scope minimization: token dengan scope lebar (files:*, admin:*) kalau bocor efeknya ke mana-mana. Mulai dari read-only. Kalau butuh write, kasih ke tool yang spesifik.
Spec juga tegas soal token passthrough: MCP server tidak boleh menerima token yang tidak diterbitkan untuk dirinya. Kalau kamu bikin MCP server sendiri, ini wajib dipatuhi.
6. Aksi keluar butuh approval
Kirim email, kirim WhatsApp, posting, transfer, hapus file: semua ini harus lewat konfirmasi manusia. Ini sama dengan prinsip di tulisan saya soal exec approvals di OpenClaw. Approval memang bikin lambat sedikit. Tapi lebih murah daripada bersih-bersih setelah bocor.
Gimana saya menerapkannya di stack sendiri
Di setup saya, MCP dipakai cukup banyak: dari MCP server di OpenClaw sampai integrasi seperti Pasal.id MCP dan NotebookLM MCP.
Prinsip yang saya pegang:
- Server first-party atau yang saya baca kodenya boleh punya akses lebih.
- Server pihak ketiga mulai dari read-only, di agent terpisah, tanpa akses ke channel pengiriman.
- Agent yang pegang WhatsApp atau email nggak saya kasih browsing bebas.
- Secret nggak pernah ditaruh di folder yang bisa dibaca tool sembarangan. Ini nyambung dengan hardening OpenClaw yang pernah saya tulis.
Satu agent sakti yang bisa semuanya itu keren buat demo. Untuk production, saya lebih percaya beberapa agent kecil yang masing-masing aksesnya sempit.
Penutup
MCP itu standar yang bagus. Saya tetap pakai setiap hari.
Tapi jangan perlakukan MCP server seperti plugin aman yang tinggal klik. Perlakukan seperti kode orang lain yang kamu jalankan dengan akses ke data kamu, karena memang itu kenyataannya.
Baca deskripsinya. Pin versinya. Sandbox prosesnya. Pecah trifecta-nya.
Sistem agent yang sehat bukan yang punya tool paling banyak. Tapi yang tahu persis tool mana boleh melakukan apa.
FAQ
Apa itu MCP tool poisoning?
Serangan di mana instruksi jahat disisipkan ke deskripsi tool MCP. Deskripsi itu dibaca model sebagai bagian dari context, sehingga model bisa disuruh membaca file sensitif atau mengirim data keluar tanpa user sadar.
Apakah MCP server resmi juga berisiko?
Risikonya lebih kecil, tapi tetap ada. Tool shadowing menunjukkan server jahat bisa memanipulasi cara agent memakai tool dari server lain yang trusted. Jadi yang perlu dijaga adalah kombinasi server dalam satu agent, bukan cuma satu per satu.
Apa itu rug pull di MCP?
Kondisi ketika server mengubah deskripsi tool setelah kamu menyetujuinya. Approval awal jadi nggak menjamin apa-apa. Solusinya pin versi dan pantau perubahan tool.
Cara paling cepat mengurangi risiko?
Pisahkan agent berdasarkan akses, beri scope read-only dulu, dan wajibkan approval manusia untuk semua aksi yang keluar: kirim pesan, email, posting, atau hapus data.
Apakah perlu scanner seperti MCP-Scan?
Berguna sebagai pemeriksaan otomatis, terutama kalau server yang kamu pakai banyak. Tapi tetap baca sendiri tool description dan command server sebelum dipasang.
← Artikel Sebelumnya
How I Optimized My AI Agent Setup for Daily Use
Artikel Selanjutnya →
Subagent Bukan Status: Saatnya Lipat ke Single Agent Loop
Baca Juga




Ada Pertanyaan? Yuk Ngobrol!
Butuh bantuan setup OpenClaw, konsultasi IT, atau mau diskusi project engineering? Book a call langsung — gratis.
Book a Call — Gratisvia Cal.com • WITA (UTC+8)
Newsletter
Subscribe to Newsletter
Artikel baru, automation notes, dan engineering insight. Clean inbox, no spam.
Dengan subscribe, kamu setuju menerima update seperlunya.